情報セキュリティの3要素(CIA)とは?
教科書的な定義
機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)。
情報セキュリティの3要素(CIA)を、ひと目で。
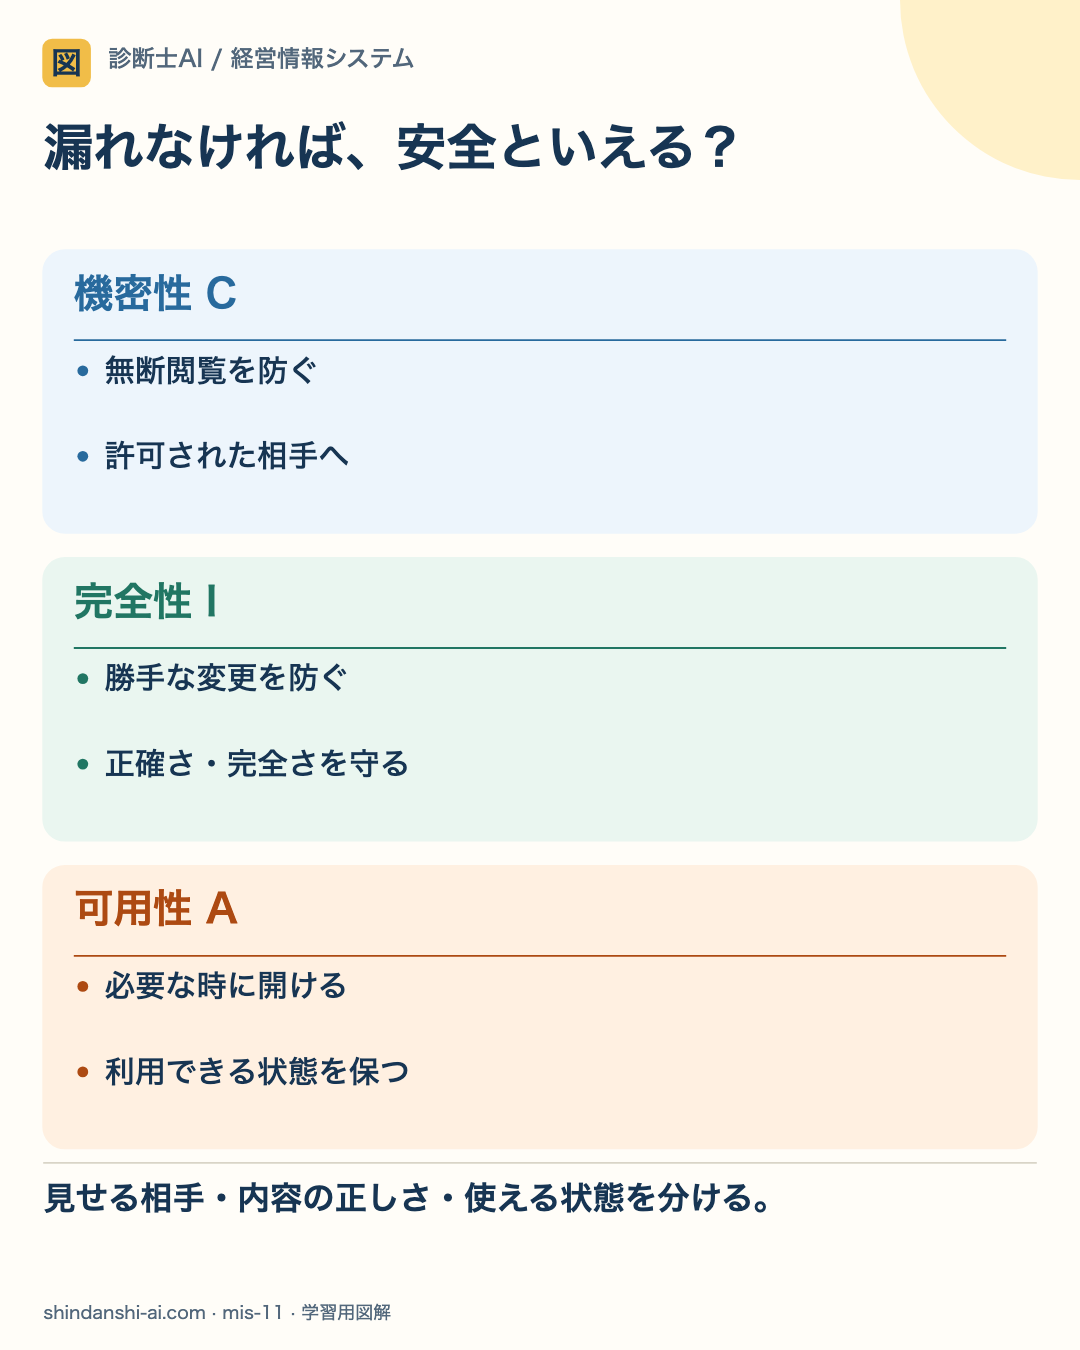
情報セキュリティのCIAは、機密性・完全性・可用性の3つの観点です。情報が漏れなくても、改ざんや利用不能が起きれば別の問題が残ります。

見せる相手・内容の正しさ・使える状態を分ける。
- 01
機密性 C
アクセスを認められた人だけが情報を利用できる性質です。仮例では、予約者の連絡先を無関係な人に閲覧させないことが当たります。
- 02
完全性 I
情報の正確さや完全さを守る性質です。予約日時が勝手に変更されたり、記録の一部が失われたりすることを防ぎます。
- 03
可用性 A
必要なときに、権限のある利用者が情報や機能を使える性質です。店舗の営業中に予約台帳へアクセスできることが例になります。
CIAは代表的な3要素で、すべての安全要件を網羅する一覧ではありません。バックアップ等の対策は、復旧や完全性など複数の観点に関わる場合があります。
ざっくり言うと
自宅のセキュリティに例えると、機密性は「家族以外に見せない(鍵をかける)」、完全性は「家の中のものを勝手に変えられない(改ざん防止)」、可用性は「いつでも家に入れる(使いたいときに使える)」。この3つが揃って初めて安全な家です。
もう少し詳しく
①機密性(Confidentiality):許可された人だけが情報にアクセスできること。対策:暗号化、アクセス制御。②完全性(Integrity):情報が正確で改ざんされていないこと。対策:デジタル署名、ハッシュ値。③可用性(Availability):必要なときに情報やシステムを利用できること。対策:冗長化、バックアップ。これにISMS(情報セキュリティマネジメントシステム、ISO 27001)では真正性、責任追跡性、否認防止、信頼性を加えた7要素とする場合もあります。
具体例
機密性:社外秘の資料にパスワードを設定。完全性:銀行の送金データが途中で改ざんされない仕組み。可用性:オンラインバンキングが24時間利用できること。3つのバランスが重要です。
試験対策ポイント
CIA(機密性・完全性・可用性)の定義と具体的な対策は暗記必須。各要素を脅かす攻撃の種類も合わせて整理する。
「情報セキュリティの3要素(CIA)」のよくある質問
Q. 情報セキュリティの3要素(CIA)とは何ですか?わかりやすく教えてください
機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)。 わかりやすく言うと、自宅のセキュリティに例えると、機密性は「家族以外に見せない(鍵をかける)」、完全性は「家の中のものを勝手に変えられない(改ざん防止)」、可用性は「いつでも家に入れる(使いたいときに使える)」。この3つが揃って初めて安全な家です。
Q. 情報セキュリティの3要素(CIA)は診断士試験のどの科目で出題されますか?
情報セキュリティの3要素(CIA)は「経営情報システム」の科目で出題されます。経営情報システムの分野に分類され、関連する概念と合わせて理解することが重要です。
Q. 情報セキュリティの3要素(CIA)の具体例を教えてください
機密性:社外秘の資料にパスワードを設定。完全性:銀行の送金データが途中で改ざんされない仕組み。可用性:オンラインバンキングが24時間利用できること。3つのバランスが重要です。
Q. 情報セキュリティの3要素(CIA)を効率よく覚えるコツは?
情報セキュリティの3要素(CIA)を覚えるコツは、①まず定義を自分の言葉で言い換えること、②実際のビジネスや日常生活の具体例と結びつけること、③関連する用語とセットで比較しながら覚えることです。診断士AIの4択クイズで繰り返し出題されることで、記憶が定着します。
Q. 次の説明に当てはまる用語は?
「機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)」